CISA · Certified Information Systems Auditor
Audit kybernetické bezpečnosti podle NIS2 a ISO 27001
Pomáhám firmám a institucím dosáhnout skutečného souladu s regulací — ne souladu na papíře. Jako CISA auditor s více než desetiletou praxí v enterprise IT vidím nejen chybějící směrnice, ale i to, jak vaše systémy opravdu fungují.
- 10+
- let v enterprise IT
- 8
- let s certifikací CISA
- CZ · SK
- audity v Česku i na Slovensku
Rámce, se kterými pracuji
EU 2022/2555Směrnice NIS2Společná úroveň kybernetické bezpečnosti v EUISO/IEC 27001:2022Systém řízení IBMezinárodní norma pro ISMS264/2025 Sb.Zákon o kybernetické bezpečnostiÚčinný od 1. 11. 2025 (CZ)69/2018 Z. z.Zákon o kybernetickej bezpečnostiVe znění novely 366/2024 Z. z. (SK)
Proč právě teď
NIS2 se týká více organizací, než si myslíte
Směrnice NIS2 výrazně rozšířila okruh povinných subjektů — z několika stovek na tisíce firem v energetice, dopravě, zdravotnictví, výrobě, digitálních službách i ve veřejné správě.
V Česku platí nový zákon o kybernetické bezpečnosti od 1. listopadu 2025, na Slovensku novela od 1. ledna 2025. Kdo ještě nezačal, nemá čas na zbytečná kola dokumentace.
NIS2 čl. 20Odpovědnost vedení
Statutární orgány schvalují opatření k řízení rizik, dohlížejí na jejich plnění a mohou nést osobní odpovědnost.
NIS2 čl. 23Hlášení incidentů
Včasné varování do 24 hodin a oznámení incidentu do 72 hodin od jeho zjištění.
NIS2 čl. 34Pokuty
Až 10 mil. € nebo 2 % celosvětového obratu pro základní subjekty, 7 mil. € nebo 1,4 % pro důležité.
O mně
Auditor, který rozumí systémům zevnitř
„Bezpečnost není produkt, ale proces. Dobrý audit ukáže, kde ten proces opravdu stojí.“
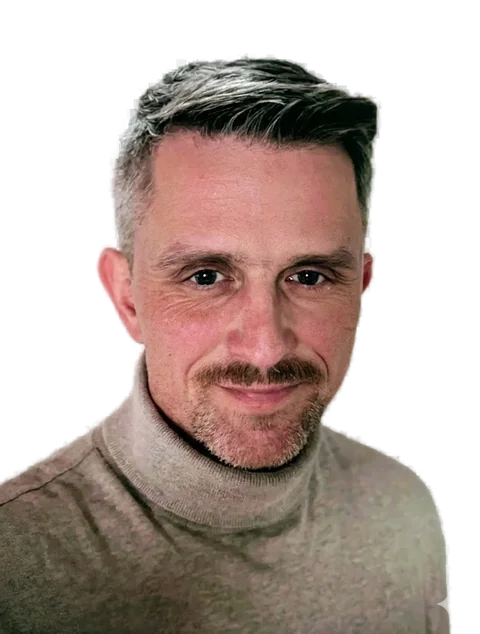
Jmenuji se Martin Janšto a věnuji se auditu a poradenství v oblasti informační a kybernetické bezpečnosti. Jsem držitelem certifikace CISA od mezinárodní asociace ISACA a mám za sebou více než deset let praxe v návrhu a vývoji enterprise systémů.
Bezpečnost znám z obou stran — jako auditor, který hodnotí rizika a soulad s normami, i jako technik, který ví, jak systémy reálně fungují. Díky tomu odhalím slabá místa, která čistě procesní audit přehlédne.
Technické dovednosti — Python, správa a hardening Linuxu, penetrační testování — mi slouží jako nástroj k pochopení prostředí klienta. Výsledkem jsou doporučení, která lze reálně zavést.
Audit a soulad
- CISA — audit informačních systémůcertifikát
- NIS2 a zákon o kybernetické bezpečnosti
- ISO/IEC 27001:2022
- Analýza a hodnocení rizik
- Gap analýza
Technické zázemí
- Vývoj v Pythonu10+ let
- Enterprise architektura10+ let
- Administrace a hardening Linuxu
- Penetrační testování
Služby
Co pro vás mohu udělat
Audit a poradenství šité na míru vaší organizaci — od zjištění, zda se vás NIS2 týká, až po ověření, že zavedená opatření skutečně fungují.
NIS2NIS2 audit a hodnocení souladu
Ověřím, zda spadáte pod NIS2 a v jakém režimu, a posoudím vaše opatření vůči požadavkům zákona. Výstupem je seznam nedostatků a akční plán s prioritami.
ISO 27001Interní audit ISO/IEC 27001
Interní audit ISMS podle ISO/IEC 27001:2022 včetně opatření z přílohy A. Připravím vás na certifikační audit tak, abyste ho zvládli bez překvapení.
GAPGap analýza
Porovnání současného stavu s požadavky normy nebo regulace. Dostanete prioritizovaný plán nápravy s odhadem náročnosti — ne stoh dokumentů.
RISKAnalýza a hodnocení rizik
Systematická identifikace aktiv, hrozeb a zranitelností. Plán zvládání rizik srozumitelný pro vedení i pro IT tým.
TECHTechnický bezpečnostní audit
Kontrola infrastruktury se zaměřením na Linux, konfigurace, správu přístupů a hardening. Ověřím, že opatření z dokumentace fungují i v praxi.
IMPLImplementační poradenství
Praktická podpora při zavádění NIS2 a ISO 27001 — politiky, procesy i technická opatření. Postavené na vlastních zkušenostech z implementace, ne jen na teorii.
Postup spolupráce
Jak probíhá audit
Postupuji metodicky a transparentně. V každé fázi víte, co dělám, proč to dělám a co dostanete na konci.
Úvodní konzultace
Bezplatný rozhovor o vaší organizaci, aktuálním stavu a cílech. Společně určíme rozsah spolupráce.
Sběr podkladů
Analýza dokumentace, procesů a technické infrastruktury. Rozhovory s klíčovými lidmi.
Hodnocení a testování
Posouzení souladu s normami, hodnocení rizik a ověření technických opatření.
Zpráva a doporučení
Auditní zpráva s konkrétními, prioritizovanými doporučeními a plánem nápravy.
Následná podpora
Pomoc se zaváděním doporučení, ověření nápravných opatření a průběžné poradenství.
Časté otázky
Otázky, které dostávám nejčastěji
Týká se NIS2 i naší firmy?
NIS2 se zpravidla vztahuje na střední a velké podniky (obvykle od 50 zaměstnanců nebo 10 mil. € ročního obratu) v odvětvích uvedených v přílohách směrnice — například energetika, doprava, zdravotnictví, výroba, digitální infrastruktura, odpadové hospodářství či potravinářství. Některé subjekty spadají pod regulaci bez ohledu na velikost. Na úvodní konzultaci společně ověříme, zda a v jakém režimu jste.
Jaký je rozdíl mezi NIS2 a ISO 27001?
NIS2 je zákonná povinnost — směrnice EU převedená do národních zákonů. ISO/IEC 27001 je dobrovolná mezinárodní norma pro systém řízení informační bezpečnosti (ISMS). Zavedený ISMS pokryje velkou část požadavků NIS2, ne však všechny — například registraci a povinné hlášení incidentů je třeba řešit samostatně.
Jak dlouho audit trvá?
Záleží na velikosti organizace a rozsahu. Gap analýza menší organizace obvykle trvá několik týdnů, komplexní audit větší organizace déle. Přesný harmonogram dostanete po úvodní konzultaci.
Pracujete i na Slovensku?
Ano. Působím v Česku i na Slovensku a znám nový český zákon č. 264/2025 Sb. i slovenský zákon o kybernetickej bezpečnosti. Komunikovat můžeme česky, slovensky i anglicky.
Je první konzultace opravdu zdarma?
Ano. Úvodní rozhovor je bezplatný a nezávazný. Projdeme vaši situaci a cíle a navrhnu vhodný rozsah spolupráce.
Kontakt
Pojďme si promluvit o vaší bezpečnosti
Připravujete se na audit, jste uprostřed implementace nebo hledáte dlouhodobého partnera pro kybernetickou bezpečnost? Ozvěte se — první rozhovor je zdarma.
 Certified Information Systems Auditor · ISACA
Ověřit na Credly →