CISA · Certified Information Systems Auditor
Audit kybernetickej bezpečnosti podľa NIS2 a ISO 27001
Pomáham firmám a inštitúciám dosiahnuť skutočný súlad s reguláciou — nie súlad na papieri. Ako CISA audítor s viac ako desaťročnou praxou v enterprise IT vidím nielen chýbajúce smernice, ale aj to, ako vaše systémy naozaj fungujú.
- 10+
- rokov v enterprise IT
- 8
- rokov s certifikáciou CISA
- SK · CZ
- audity na Slovensku aj v Česku
Rámce, s ktorými pracujem
EÚ 2022/2555Smernica NIS2Spoločná úroveň kybernetickej bezpečnosti v EÚISO/IEC 27001:2022Systém riadenia IBMedzinárodná norma pre ISMS69/2018 Z. z.Zákon o kybernetickej bezpečnostiV znení novely 366/2024 Z. z. (SK)264/2025 Sb.Zákon o kybernetické bezpečnostiÚčinný od 1. 11. 2025 (CZ)
Prečo práve teraz
NIS2 sa týka viac organizácií, než si myslíte
Smernica NIS2 výrazne rozšírila okruh povinných subjektov — z niekoľkých stoviek na tisíce firiem v energetike, doprave, zdravotníctve, výrobe, digitálnych službách aj vo verejnej správe.
Na Slovensku platí novela zákona o kybernetickej bezpečnosti od 1. januára 2025, v Česku nový zákon od 1. novembra 2025. Kto ešte nezačal, nemá čas na zbytočné kolá dokumentácie.
NIS2 čl. 20Zodpovednosť vedenia
Štatutári schvaľujú opatrenia na riadenie rizík, dohliadajú na ich plnenie a môžu niesť osobnú zodpovednosť.
NIS2 čl. 23Hlásenie incidentov
Včasné varovanie do 24 hodín a oznámenie incidentu do 72 hodín od jeho zistenia.
NIS2 čl. 34Pokuty
Až 10 mil. € alebo 2 % celosvetového obratu pre základné subjekty, 7 mil. € alebo 1,4 % pre dôležité.
O mne
Audítor, ktorý rozumie systémom zvnútra
„Bezpečnosť nie je produkt, ale proces. Dobrý audit ukáže, kde ten proces naozaj stojí.“
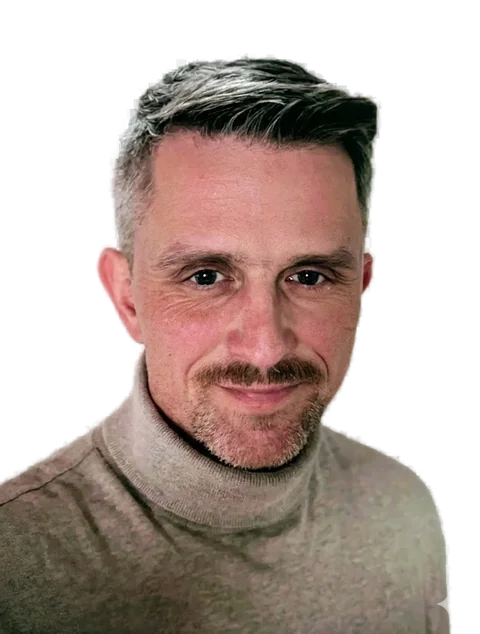
Volám sa Martin Janšto a venujem sa auditu a poradenstvu v oblasti informačnej a kybernetickej bezpečnosti. Som držiteľom certifikácie CISA od medzinárodnej asociácie ISACA a mám za sebou viac ako desať rokov praxe v návrhu a vývoji enterprise systémov.
Bezpečnosť poznám z oboch strán — ako audítor, ktorý hodnotí riziká a súlad s normami, aj ako technik, ktorý vie, ako systémy reálne fungujú. Vďaka tomu odhalím slabé miesta, ktoré čisto procesný audit prehliadne.
Technické zručnosti — Python, správa a hardening Linuxu, penetračné testovanie — mi slúžia ako nástroj na pochopenie prostredia klienta. Výsledkom sú odporúčania, ktoré sa dajú reálne zaviesť.
Audit a súlad
- CISA — audit informačných systémovcertifikát
- NIS2 a zákon o kybernetickej bezpečnosti
- ISO/IEC 27001:2022
- Analýza a hodnotenie rizík
- Gap analýza
Technické zázemie
- Vývoj v Pythone10+ rokov
- Enterprise architektúra10+ rokov
- Administrácia a hardening Linuxu
- Penetračné testovanie
Služby
Čo pre vás môžem urobiť
Audit a poradenstvo šité na mieru vašej organizácii — od zistenia, či sa vás NIS2 týka, až po overenie, že zavedené opatrenia skutočne fungujú.
NIS2NIS2 audit a hodnotenie súladu
Overím, či spadáte pod NIS2 a v akej kategórii, a posúdim vaše opatrenia voči požiadavkám zákona. Výstupom je zoznam nedostatkov a akčný plán s prioritami.
ISO 27001Interný audit ISO/IEC 27001
Interný audit ISMS podľa ISO/IEC 27001:2022 vrátane opatrení z prílohy A. Pripravím vás na certifikačný audit tak, aby ste ho zvládli bez prekvapení.
GAPGap analýza
Porovnanie súčasného stavu s požiadavkami normy alebo regulácie. Dostanete prioritizovaný plán nápravy s odhadom náročnosti — nie stoh dokumentov.
RISKAnalýza a hodnotenie rizík
Systematická identifikácia aktív, hrozieb a zraniteľností. Plán zvládania rizík zrozumiteľný pre vedenie aj pre IT tím.
TECHTechnický bezpečnostný audit
Kontrola infraštruktúry so zameraním na Linux, konfigurácie, správu prístupov a hardening. Overím, že opatrenia z dokumentácie fungujú aj v praxi.
IMPLImplementačné poradenstvo
Praktická podpora pri zavádzaní NIS2 a ISO 27001 — politiky, procesy aj technické opatrenia. Postavené na vlastných skúsenostiach z implementácie, nielen na teórii.
Postup spolupráce
Ako prebieha audit
Postupujem metodicky a transparentne. V každej fáze viete, čo robím, prečo to robím a čo dostanete na konci.
Úvodná konzultácia
Bezplatný rozhovor o vašej organizácii, aktuálnom stave a cieľoch. Spoločne určíme rozsah spolupráce.
Zber podkladov
Analýza dokumentácie, procesov a technickej infraštruktúry. Rozhovory s kľúčovými ľuďmi.
Hodnotenie a testovanie
Posúdenie súladu s normami, hodnotenie rizík a overenie technických opatrení.
Správa a odporúčania
Auditná správa s konkrétnymi, prioritizovanými odporúčaniami a plánom nápravy.
Následná podpora
Pomoc pri zavádzaní odporúčaní, overenie nápravných opatrení a priebežné poradenstvo.
Časté otázky
Otázky, ktoré dostávam najčastejšie
Týka sa NIS2 aj našej firmy?
NIS2 sa spravidla vzťahuje na stredné a veľké podniky (zvyčajne od 50 zamestnancov alebo 10 mil. € ročného obratu) v sektoroch uvedených v prílohách smernice — napríklad energetika, doprava, zdravotníctvo, výroba, digitálna infraštruktúra, odpadové hospodárstvo či potravinárstvo. Niektoré subjekty spadajú pod reguláciu bez ohľadu na veľkosť. Na úvodnej konzultácii spolu overíme, či a v akej kategórii ste.
Aký je rozdiel medzi NIS2 a ISO 27001?
NIS2 je právna povinnosť — smernica EÚ prenesená do národných zákonov. ISO/IEC 27001 je dobrovoľná medzinárodná norma pre systém riadenia informačnej bezpečnosti (ISMS). Zavedený ISMS pokryje veľkú časť požiadaviek NIS2, nie však všetky — napríklad registráciu a povinné hlásenie incidentov treba riešiť samostatne.
Ako dlho trvá audit?
Závisí od veľkosti organizácie a rozsahu. Gap analýza menšej organizácie zvyčajne trvá niekoľko týždňov, komplexný audit väčšej organizácie dlhšie. Presný harmonogram dostanete po úvodnej konzultácii.
Pracujete aj v Česku?
Áno. Pôsobím na Slovensku aj v Česku a poznám slovenský zákon o kybernetickej bezpečnosti aj nový český zákon č. 264/2025 Sb. Komunikovať môžeme po slovensky, česky aj anglicky.
Je prvá konzultácia naozaj zadarmo?
Áno. Úvodný rozhovor je bezplatný a nezáväzný. Prejdeme vašu situáciu a ciele a navrhnem vhodný rozsah spolupráce.
Kontakt
Poďme sa porozprávať o vašej bezpečnosti
Pripravujete sa na audit, ste uprostred implementácie alebo hľadáte dlhodobého partnera pre kybernetickú bezpečnosť? Ozvite sa — prvý rozhovor je bezplatný.
 Certified Information Systems Auditor · ISACA
Overiť na Credly →